
SPF, DKIM y DMARC: cómo funcionan juntos
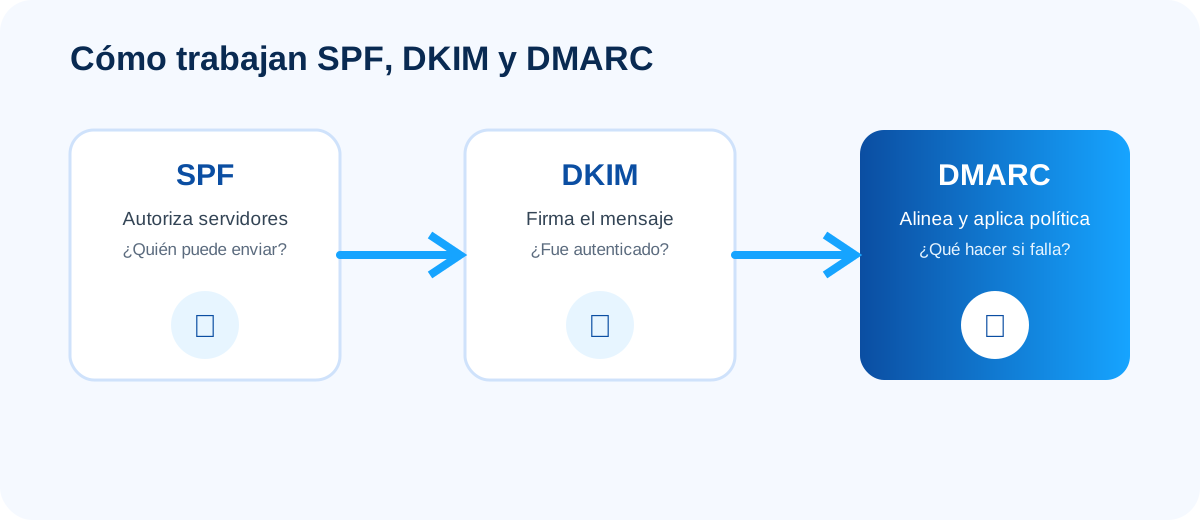
Una estrategia moderna de autenticación de correo no depende de un solo registro. SPF, DKIM y DMARC resuelven problemas diferentes y, correctamente coordinados, permiten mejorar el control sobre el dominio y sus fuentes de envío.
SPF: identifica servidores autorizados
SPF se publica como un registro TXT en DNS y permite declarar qué infraestructura puede utilizar el dominio para enviar correo. Debe mantenerse actualizado cuando cambian proveedores o plataformas.
El límite de SPF
SPF valida una identidad asociada al envío, pero por sí solo no proporciona la alineación que DMARC necesita con el dominio visible del From.
DKIM: firma los mensajes
DKIM utiliza una clave privada para firmar determinados encabezados y una clave pública publicada en DNS para permitir la verificación del mensaje.
Por qué DKIM es importante
Una firma DKIM correctamente configurada permite aportar una identidad criptográfica al envío y resulta especialmente útil cuando existen múltiples plataformas de envío.
DMARC: política y alineación
DMARC agrega una capa de política y reportes. Puede indicar a los servidores receptores qué hacer cuando un mensaje no supera las condiciones de autenticación y alineación.
Las políticas principales
p=none sirve para observar y recopilar información sin pedir una acción restrictiva. p=quarantine solicita que los mensajes que fallan sean tratados como sospechosos. p=reject solicita el rechazo de mensajes que no cumplen.
Arquitectura recomendada
Antes de aplicar una política restrictiva conviene identificar las fuentes legítimas, revisar SPF y DKIM y estudiar los informes. Google recomienda una implementación gradual y contar con SPF o DKIM antes de activar DMARC.